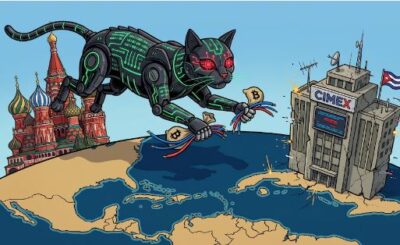
Es un programa malicioso usado por agentes rusos que hace estragos en empresas e instituciones gubernamentales de América Latina. Cuba sufrió uno de esos golpes y Moscú miró para otro lado. Los otros países afectados


Fuente: Infobae
El ransomware BlackCat -también conocido como ALPHV- es uno de los más maliciosos de la actualidad y ya opera en América Latina. El grupo de hackers rusos que lo conduce -con vínculos con el Kremlin- pide millones de dólares cada vez que logra penetrar la infraestructura de una empresa o una persona. El nombre de este grupo -que coincide con el del programa- ganó reputación entre las empresas de ciberseguridad del planeta.
“Desde su primera aparición en 2021, BlackCat se ha convertido en una de las formas más activas de ransomware. Se cree que una nueva variante llamada Sphynx funciona con una velocidad y una eficacia aún mayores. BlackCat está escrito en el lenguaje de programación Rust y es más difícil de eliminar que otros tipos de amenazas de ransomware”, explica la empresa Akamai, dedicada a servicios en la nube, la distribución de contenido y la seguridad informática.
=> Recibir por Whatsapp las noticias destacadas
El grupo, comandado por Nikolay Antonovich Toporkov, ya se mueve en América Latina. Las operaciones que realiza no suelen cobrar estado público: pero bancos, energéticas, mineras, redes financieras y demás corporaciones estratégicas -como así también gobiernos- están advertidas de su actividad.
Uno de los ataques más sonantes en los últimos años ocurrió en febrero de 2024. En esos días, BlackCat atacó Change Healthcare, una empresa tecnológica de United Healthcare, en los Estados Unidos. La compañía es una de las más importantes del ecosistema de salud norteamericano: ofrece una extensísima gama de servicios al sector, incluidos pagos y facturación, procesamiento de recetas y análisis de datos. El hackeo afectó a unos 190 millones de personas y duró una semana. Y se pagaron 22 millones de dólares de rescate en criptomonedas para los ciberdelincuentes. Pero el costo total fue muy superior: se calcula que alcanzó los 3 mil millones de dólares. El pago fue confirmado por Andrew Witty, su director ejecutivo, ante el Congreso de los Estados Unidos.
BlackCat orientó parte de sus ataques en América Latina hacia infraestructuras críticas, organismos públicos y compañías de alto valor. La organización utiliza un esquema de triple extorsión: cifraba los archivos de la víctima, robaba información confidencial y amenazaba con publicarla. En algunos casos, sumaba ataques de denegación de servicio distribuido -DDoS, por sus siglas en inglés- para aumentar la presión sobre las organizaciones afectadas.
En Ecuador, el grupo atacó en abril de 2022 al Municipio de Quito. La ofensiva afectó trámites ciudadanos y dejó expuesta documentación financiera y legal. El episodio fue uno de los primeros casos atribuidos a ALPHV contra una entidad gubernamental de América Latina.
Brasil apareció de forma recurrente entre los cinco países con más infecciones de BlackCat a nivel global, de acuerdo con informes de firmas de ciberseguridad. En México, los reportes documentaron ataques contra más de una docena de empresas industriales y manufactureras, lo que mostró el interés del grupo por organizaciones que dependen de sistemas operativos y cadenas de suministro.
Pero uno de los casos más sonados ocurrió en -paradójicamente- un “aliado protegido” por Rusia: Cuba. Ocurrió casi en simultáneo con el ataque a Change Healthcare. Pero en este caso, los rusos vinculados al Kremlin fueron por una de las más importantes instituciones financieras de La Habana. La Corporación CIMEX y su filial financiera Fincimex fueron los objetivos de Toporkov y sus hackers.
CIMEX es el conglomerado estatal de empresas más grande de la isla. Depende del Grupo de Administración Empresarial SA (más conocido por sus siglas, GAESA), los jerarcas militares que controlan de facto la economía de la isla. Opera en casi todos los sectores bajo el tutelaje uniformado: comercio minorista, combustibles, gastronomía, servicios, finanzas, turismo y transporte. Todo pasa por CIMEX (es decir, GAESA, los militares del régimen).
Fue por eso que muchos de los jerarcas cubanos mostraron su ira contra Rusia -aunque contenida- cuando desde Moscú les dijeron que no tenían nada que ver con ese ataque. La suma fijada como extorsión también se aproximó a las dos decenas de millones de dólares que fueron a las manos de los hombres de Toporkov. El régimen nunca informó lo ocurrido a la opinión pública. Pero hubo consecuencias drásticas: destituyeron a Alejandro Gil Fernández, ministro de Economía y Finanzas, a Manuel Sobrino Martínez, ministro de Industria Alimentaria y a Elba Rosa Pérez Montoya, ministra de Ciencia y Tecnología. Todos afuera del estado. Al primero, además, lo condenaron a prisión perpetua. Lo acusaron de espionaje.
Cuando sospecharon de los actores detrás de BlackCat el Kremlin intentó cubrir a Toporkov. Dijo que en su lugar el responsable había sido Oleg Nefedov, líder de BlackBasta, otra red -también rusa- que ya estaba desarticulada. Nadie creyó del todo la explicación que dieron funcionarios del embajador de Rusia en La Habana, el camarada Viktor Koronelli. El diplomático es muy conocido en América Latina: estuvo destinado en Chile, México y Argentina.
En La Habana se preguntan cada vez más seguido hasta cuándo pueden continuar confiando en Moscú. Los generales más veteranos saben que los días están contados y que solo les queda reposar en ellos. Pero las dudas surgen entre oficiales más jóvenes. Creen que los rusos los engañaron y que prefirieron encubrir a sus hackers antes que honrar sus compromisos con su socio histórico. Otros, más indulgentes, prefieren dudar: ¿son ineptos o encubridores?
Mientras tanto, BlackCat continúa operando en América Latina. Lo hace con la misma estructura pero en escalas menores. El Departamento de Justicia norteamericano abrió una investigación que avanza no solo en los Estados Unidos sino en toda la región. Una recompensa, además, está pendiente para quien pudiera aportar datos.
X: @TotiPI