Un país filtrado. Una base con 8,4 millones de registros de salud se ofreció por cien dólares. El mercado clandestino de datos bolivianos revela un daño que ya no depende del robo, sino de su reventa y uso.
 La pregunta
En el escaparate de un foro clandestino, la salud de Bolivia tiene un precio de cien dólares. Por esa suma, un vendedor que firma como konata_izumi_shell ofrece desde agosto una base de 8.469.080 registros atribuida al Sistema Único de Salud, con números de carnet, fechas de nacimiento, domicilios y teléfonos. Hecha la división, cada boliviano incluido vale poco más de una milésima de centavo de dólar.
=> Recibir por Whatsapp las noticias destacadas
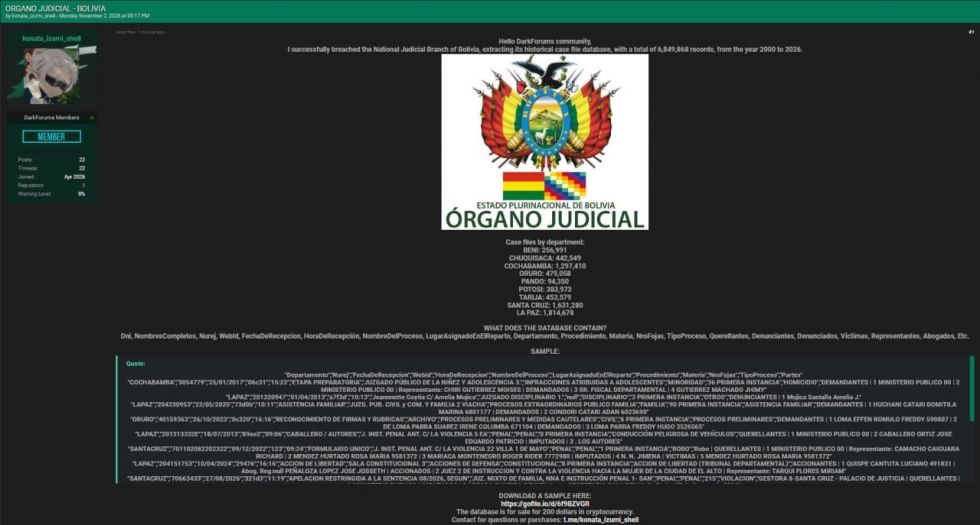
El padrón atribuido al Ministerio de Educación, con 6.943.640 registros de estudiantes, se ofrece por 150 dólares. Los 170 gigabytes atribuidos al Ministerio de Relaciones Exteriores (Cancillería), por 150 USDT, una criptomoneda atada al dólar. Casi siete millones de expedientes del Órgano Judicial, por 200. Otras bases —partidas de nacimiento, certificados de defunción, beneficiarias de bonos sociales— directamente se regalan.
Desde que el colectivo Hacking Bolivia dio la alerta el 15 de noviembre, dos instituciones admitieron haber sido vulneradas: la Cancillería, que encabeza el ministro Héctor Huanca, el 16, y el Servicio Nacional de Registro y Control de la Comercialización de Minerales y Metales (SENARECOM), el 17. Al día siguiente, el mismo colectivo amplió la alarma a más de un millón de credenciales de acceso a sistemas del Estado puestas a la venta. El debate público se ha concentrado en cómo entraron los atacantes y en quién podría estar detrás. Los precios ofrecen una puerta distinta para ambas preguntas y plantean otra, si vender tan barato es un síntoma del mercado o una decisión deliberada.
La economía del dato barato
Hay dos maneras de leer esos precios. La primera es la del mercado. Una base de datos puede venderse una y otra vez sin que el vendedor pierda su copia, y la sobreoferta empuja los precios hacia abajo. Solo en mayo de 2026, la firma VECERT Analyzer contabilizó más de 385 incidentes públicos de filtración en América Latina, con más de 512 millones de registros y 68 terabytes expuestos en once países. En un mercado así de saturado, una base aislada vale poco; lo valioso es la combinación. Un número de carnet cruzado con un domicilio, un teléfono, un historial médico y una cuenta bancaria permite construir perfiles completos de una persona.
La segunda lectura es estratégica, y el registro del canal de Telegram del grupo la vuelve verosímil. No se comporta como un vendedor que maximiza ingresos, ya que regala bases enteras —las de la Administradora Boliviana de Carreteras, los certificados de nacimiento y defunción, el Bono Juana Azurduy, el Servicio de Desarrollo de las Empresas Públicas Productivas (SEDEM) y la Corporación del Seguro Social Militar (COSSMIL)—, vende otras a precios simbólicos y reparte créditos gratuitos a quien se une a su comunidad. Es la lógica de la penetración de mercado —precios por debajo del costo para ganar usuarios y reputación—, y su destino visible es otro producto, el servicio de consulta de personas, que cobra de forma recurrente. Bolivia, el primer mercado del grupo, habría funcionado como lanzamiento.
Pero un precio casi nulo también es lo que cabría esperar de alguien cuyo objetivo no fuera cobrar, sino exponer. Cuanto más barato el dato, más amplia su circulación y mayor el daño a la confianza en el Estado. El precio, por sí solo, no distingue entre un negocio, una búsqueda de prestigio o una operación con otros fines.
Quién compra es, en buena medida, desconocido. Expertos consultados afirman que los compradores habituales de este material son redes de fraude telefónico, extorsionadores y revendedores que reempaquetan los datos. Hacking Bolivia recomendó rastrear las transacciones en criptomonedas; hasta el cierre de esta edición no se han informado avances públicos en esa línea.
La muestra como anzuelo
Los anuncios del grupo tienen como destinatario inesperado a la prensa. Sus publicaciones ofrecen muestras de mil registros —Ministerio de Educación y BancoSol—, de veinte mil —estado mexicano de Colima— y de treinta mil —provincias argentinas de Formosa y Santa Fe y estado mexicano de Durango—. Una de ellas explica que sirven “para que los periodistas verifiquen” que los datos son reales. Cada nota que confirma la autenticidad de una base eleva su precio y la reputación del vendedor; cada reproducción de una muestra vuelve a exponer a personas concretas.
Los servicios especializados han desarrollado prácticas para ese dilema. Dark Web Informer, uno de los que documentó estos casos, declara que no reproduce la ubicación de descarga de los volcados para no ampliar el acceso a datos personales. La verificación responsable consiste en cotejar con las instituciones y con los propios afectados, sin republicar información identificable ni enlazar a los archivos.
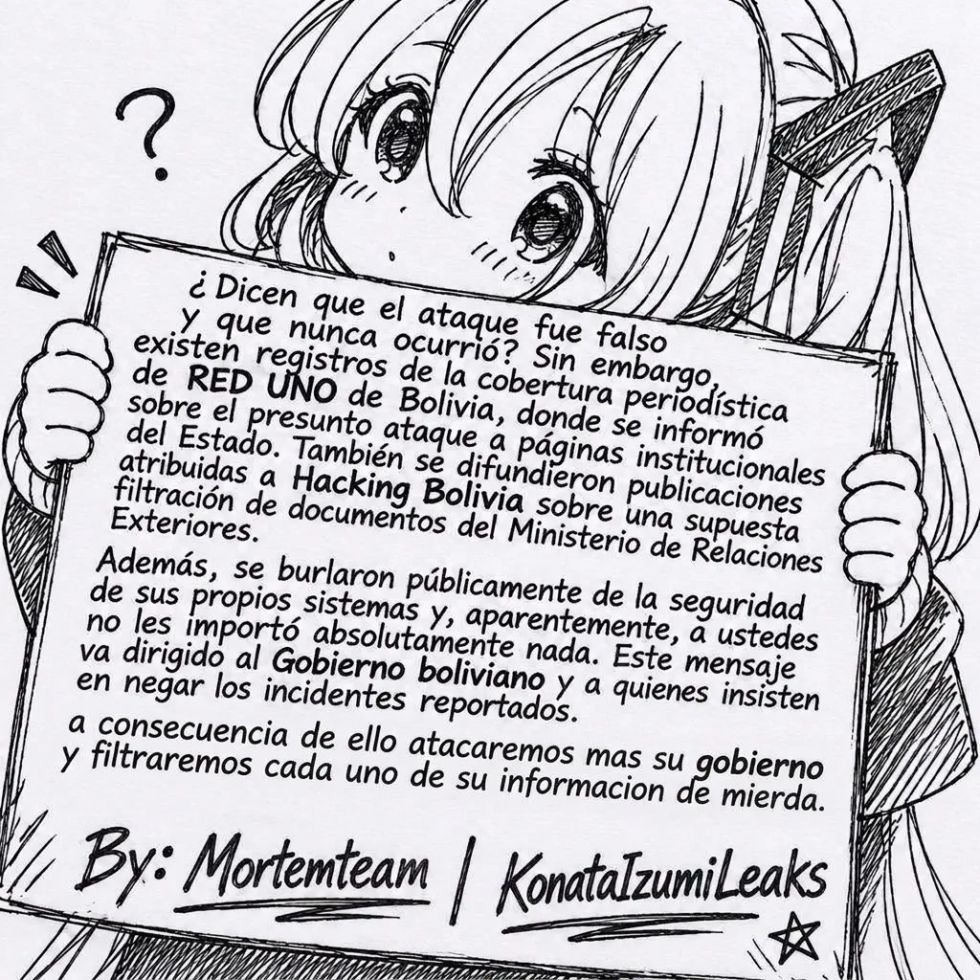
El dilema se agrava cuando las instituciones niegan los hechos. El grupo citó como desafío una entrevista emitida por Red Uno en la que se puso en duda la realidad de los ataques, y respondió publicando el registro completo de un ciudadano de La Paz.
Del robo al servicio
La venta de bases completas se convirtió en un servicio al detalle desde el mes de agosto, cuando en el canal se comenzó a ofrecer la consulta sobre personas en Bolivia por nombre o número de carnet, con foto e información personal; por placa de vehículo, con datos del propietario; por número de teléfono; y, en el caso de estudiantes, con notas e historial académico.
En noviembre, ese servicio se trasladó a un bot de Telegram que funciona las 24 horas con un sistema de créditos y que, según sus promotores, cubre México, Argentina, Perú, Paraguay, Bolivia, República Dominicana, Uruguay y España. Para Perú, llegaron a anunciar quiénes viven en cada casa y árboles genealógicos. El 18 de noviembre, el canal publicó lo que presentó como capturas de clientes bolivianos que habían comprado su servicio de doxeo, es decir, de acceso a los datos personales de alguien para permitir su exposición, ubicación, acoso o extorsión.
La diferencia es de fondo. Una base filtrada exige cierta habilidad para ser explotada; un bot no exige ninguna. Basta pagar unos créditos para localizar a una expareja, a un periodista, a un testigo o a un funcionario, convirtiendo el daño masivo y abstracto en un acto individual y dirigido.
Esto también cambia el sentido de la respuesta institucional. Parchar un servidor impide nuevas intrusiones, pero no recupera lo que ya salió. Mientras el bot siga operando, cada registro robado puede volver a usarse indefinidamente. Según especialistas, desarticular ese servicio, mediante denuncias a la plataforma y acción judicial coordinada entre países, protege más a las víctimas que perseguir cada volcado por separado.
Sin cambio
Ante una filtración, el consejo habitual es cambiar la contraseña. Buena parte de lo expuesto en Bolivia no admite ese remedio.
Están, en primer lugar, los menores. Las bases reivindicadas incluyen más de 540.000 certificados de nacidos vivos, el registro de estudiantes del sistema educativo y más de 1,1 millones de registros del Bono Juana Azurduy, que identifica a madres y a sus hijos, cuyas identidades, advierten expertos, pueden ser utilizadas para realizar diversas operaciones, como el trámite de créditos o el cobro de bonos.
Está la biometría. Los registros atribuidos al sistema de subsidios del SEDEM incluyen el mapeo de huellas dactilares de los beneficiarios que, a diferencia de una clave, no se puede reemplazar.
Está la salud. Los certificados de defunción incluyen causas de muerte codificadas según la clasificación internacional de enfermedades; otras bases contienen evaluaciones médicas de militares y exámenes de laboratorio de manipuladores de alimentos. Es información que puede usarse para discriminar o extorsionar.
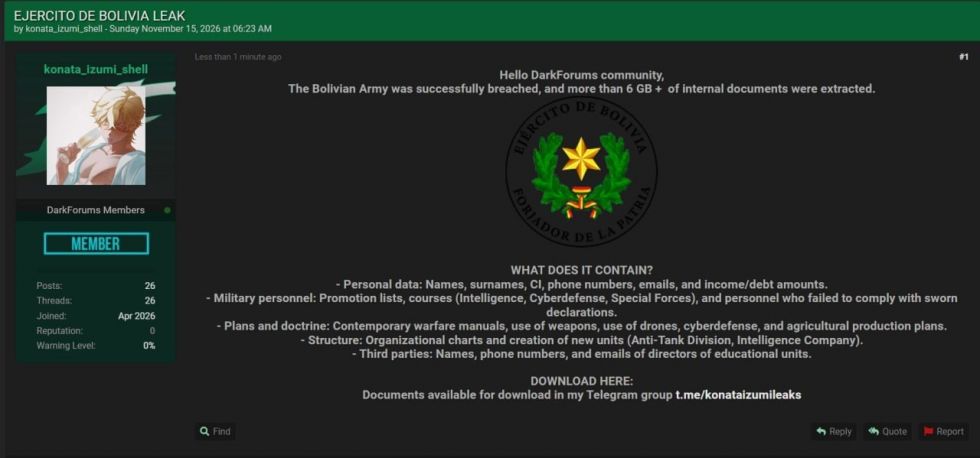
Y está la seguridad. Las publicaciones atribuidas a la COSSMIL incluyen casi 58.000 fotografías de carnets de militares y familiares; las de la Armada, partidas de nacimiento y de matrimonio de su personal; las del Ejército, listas de ascensos y de cursos de inteligencia y ciberdefensa. Analistas afirman que, para un servicio de inteligencia extranjero o para el crimen organizado, saber quién es quién dentro de las Fuerzas Armadas, y dónde vive su familia, es un activo de primer orden.
619.143 extranjeros y una obligación que no existe
La filtración atribuida a la Cancillería tiene una dimensión que excede las fronteras. Según el vendedor, los 170 gigabytes contienen 619.143 archivos de ciudadanos extranjeros: pasaportes, certificados de vacunación, itinerarios de viaje, constancias de solvencia económica, cartas de invitación y reservas de hospedaje. Es decir, la documentación que entregan quienes solicitan una visa para entrar a Bolivia.
La Cancillería confirmó un incidente de seguridad informática, activó protocolos de contención y anunció que trabaja con la Agencia de Gobierno Electrónico y Tecnologías de Información y Comunicación (AGETIC), que dirige Carlos Eduardo Rodrigo Prado y depende del Ministerio de la Presidencia, para determinar si hubo exposición de datos. No informó si notificará a los afectados y no está obligada a hacerlo, pues en Bolivia no hay una ley que imponga ese deber. El reglamento europeo de protección de datos, en cambio, exige notificar una brecha a la autoridad de control en un plazo de 72 horas y, cuando el riesgo es alto, comunicarla a las personas afectadas. Bolivia no está sujeta a esa norma, pero sí a sus consecuencias prácticas, como que los solicitantes de visa, siendo ciudadanos de otros Estados, pidan a sus gobiernos que exijan explicaciones.
El riesgo tampoco se limita a los extranjeros. Una carta de invitación identifica a quien invita; una reserva de hospedaje, a un negocio local; un itinerario, los movimientos de una persona. El archivo de visas es, en la práctica, un mapa de los vínculos entre Bolivia y el exterior. Su exposición erosiona la confianza en el sistema consular justo cuando el gobierno busca atraer inversión y visitantes.
El registro de minerales, bajo revisión
El 17 de noviembre, el SENARECOM se convirtió en la segunda institución en reconocer un ataque. En un comunicado, el Servicio Nacional de Registro y Control de la Comercialización de Minerales y Metales informó que se identificaron “accesos informáticos no autorizados” a su plataforma tecnológica, que activó sus protocolos de seguridad y que inició verificaciones técnicas. Según la entidad, los servicios en línea del Sistema Nacional de Información sobre Comercialización y Exportaciones Mineras (SINACOM) siguen operando con normalidad.
El comunicado no menciona la cifra de 654.414 registros que difundió el vendedor ni confirma que se hayan extraído datos. Pero contiene una señal más inquietante que una filtración: la institución investiga para “verificar la integridad de la información registrada” y anunció que pedirá a los comercializadores y demás usuarios del sistema la documentación de respaldo de sus operaciones, con el fin de “resguardar la autenticidad y consistencia de los registros”. Es decir, no solo le preocupa qué salió, sino si algo pudo haber sido modificado.
La diferencia importa. El SINACOM es la herramienta con la que el Estado registra quién comercializa y exporta minerales. Si sus registros dejaran de ser confiables, el daño no se limitaría a la privacidad de los operadores: afectaría el control sobre el origen y el destino del oro, la plata, el estaño y el zinc del país, en el mismo año en que Bolivia firmó con Estados Unidos un memorando sobre minerales críticos. Hasta el cierre de esta edición, la entidad no había informado si encontró alteraciones, y no se conocían pronunciamientos públicos del Ejército ni de la Cámara de Senadores.
Un ecosistema en español
Hacking Bolivia atribuye los ataques a un grupo de varias nacionalidades, principalmente peruanos y argentinos, con algunos bolivianos. La cronología del propio canal sugiere que Bolivia funcionó como primer laboratorio: hasta mediados de octubre, casi todos los objetivos fueron bolivianos; desde entonces, el grupo saltó a gobiernos provinciales de Argentina y estatales de México, y luego a Perú, Paraguay, Uruguay, Ecuador y España.
La organización se parece más a una comunidad digital que a una banda. Además de konata_izumi_shell, firman como integrantes los alias OscarElMasCapito, Skyling00, KerberusCrow y fwaderall, según el canal y la firma VECERT Analyzer; Returner$ aparece como colaborador frecuente. Coordinan en el servidor MortemTeam de Discord, que pasó de decenas a unos 170 miembros entre octubre y noviembre, y venden en DarkForums, que firmas de inteligencia como KELA y SOCRadar señalan como el principal foro de filtraciones en inglés tras la caída de BreachForums. Las técnicas que describen son elementales —inyecciones SQL, interfaces sin control de acceso, contraseñas triviales—, y no necesitaron herramientas de élite porque los sistemas no las exigían.
Su identidad pública es la de adolescentes aficionados al anime. El líder visible firma con el nombre de un personaje del anime Lucky Star, y un canal asociado, Skid Squad, dice estar integrado por chicos de 12 a 14 años. Esa imagen puede ser real, pero la historia del ciberespionaje enseña a no tomarla por su valor nominal. En 2016, el supuesto hacker solitario Guccifer 2.0, que difundió correos del Partido Demócrata estadounidense, resultó ser una fachada de la inteligencia militar rusa, según una acusación del fiscal especial Robert Mueller de julio de 2018, en Estados Unidos, contra 12 oficiales del GRU ruso. Una persona estrafalaria no demuestra que haya un patrocinador, pero tampoco lo descarta.
Mientras tanto, la barrera de entrada sigue bajando. A comienzos de 2026, la firma Gambit Security informó que un atacante usó Claude, de Anthropic, para vulnerar agencias del gobierno mexicano y extraer hasta 150 GB de información. Los atacantes actúan como región; los equipos de respuesta, todavía, como países aislados.
Un millón de contraseñas en el mercado
El 18 de noviembre, Hacking Bolivia emitió un segundo comunicado que amplía el problema más allá de un solo grupo. Esta vez no trata de bases de datos extraídas de los servidores, sino de credenciales: usuarios y contraseñas de acceso a sistemas del Estado que circulan y se venden en foros clandestinos. Según el colectivo, son más de un millón de credenciales de más de cien instituciones: órganos del Estado, ministerios, empresas públicas estratégicas, entidades reguladoras, universidades públicas, escuelas de formación de maestros, institutos técnicos, unidades educativas y cooperativas de ahorro y crédito. El informe deja fuera, aunque los menciona como afectados, a bancos, cajas, mutuales y medios de comunicación, y no examinó gobernaciones, municipios, empresas estatales ni consulados.
El origen de esas credenciales es distinto al de las filtraciones de konata_izumi_shell. Proceden de infostealers, programas maliciosos que infectan computadoras y teléfonos y roban las contraseñas guardadas en el navegador, las cookies de sesión y los datos del equipo. El colectivo las identificó en plataformas internacionales de monitoreo: la israelí Hudson Rock, la francesa LeakRadar y Cyble.
Las cifras requieren una lectura cuidadosa. En el caso del Ministerio de Educación, el informe registra 173.878 cuentas comprometidas, pero solo 205 corresponden a funcionarios con correo institucional; casi todas las demás son de usuarios externos del sitio, con correos personales, cuyos equipos infectados guardaban la contraseña de acceso. Aun así, la muestra revela un problema de fondo: entre las cuentas de funcionarios, el 32,7% tenía contraseñas muy débiles y el 25,4%, débiles.
La lista incluye a la Universidad Mayor de San Andrés, con 93.373 cuentas, 4.140 de ellas de funcionarios; la Universidad Mayor de San Simón, con 35.255; el Instituto Nacional de Estadística, con 7.997, y la Universidad Privada de Santa Cruz, con 4.501. Y alcanza a instituciones sensibles: el Ejército, con 3.261 cuentas, 104 de su personal; la Escuela Militar de Ingeniería, con más de 20.000; la Armada, la Fuerza Aérea, el Banco Central y el Órgano Electoral Plurinacional. Para el colectivo, la presencia de credenciales militares “representa una amenaza directa a la seguridad nacional”.
Hacking Bolivia pidió al Ministerio de Gobierno y a la FELCC abrir una investigación penal; a la AGETIC, una alerta nacional y la remediación de los accesos en todos los dominios .gob.bo señalados; a las instituciones, cambiar sus contraseñas, activar la autenticación multifactor y hacer revisiones forenses, y al Ministerio de Educación y a las universidades públicas, auditar sus plataformas académicas. Recordó, además, que ya había advertido sobre la exposición de credenciales en un video publicado en noviembre de 2025, nueve meses antes de la primera oleada de filtraciones.
Hipótesis
Circulan cuatro explicaciones que este medio pone a competir para revisar qué predice cada una y qué observación la descartaría.
Una de las hipótesis sostiene que las filtraciones son el negocio de un grupo que roba para lucrar, lo que explica el bot y los cobros en criptomonedas, y encaja con los precios bajos si se los entiende como inversión en un producto recurrente.
La siguiente trata del prestigio, con jóvenes que buscan reconocimiento en la escena, y se explica por las burlas a las instituciones y las promesas de nuevas filtraciones a cambio de seguidores.
La tercera es la de una operación de desestabilización, encargada o inspirada por actores políticos, internos o externos, para erosionar la confianza en el Estado.
La cuarta es la del interés comercial, con una crisis que abra mercado a proveedores de seguridad y vigilancia, como Palantir, cuya expansión regional documentó este diario en junio. No hay indicios que vinculen a esa ni a ninguna otra empresa con los ataques.
Cronología
El 24 de diciembre de 2025, el Decreto Supremo 5509 autorizó la operación de satélites de órbita baja como Starlink. El 29 de diciembre, el DS 5515 permitió al presidente Rodrigo Paz gobernar desde el exterior por medios tecnológicos. El 13 de enero de 2026, el DS 5519 cerró la Agencia para el Desarrollo de la Sociedad de la Información en Bolivia (ADSIB), que dependía de la Vicepresidencia de Edmand Lara, y concentró en la AGETIC la firma digital, la certificación electrónica y el dominio .bo. Starlink comenzó a operar el 3 de febrero, en alianza con la estatal Entel. El 27 de abril, el ministro de Minería, Marco Antonio Calderón de la Barca, y el subsecretario estadounidense Caleb Orr firmaron en Washington el memorando de minerales críticos. El canal KonataIzumiLeaks se creó el 16 de mayo, y la primera oleada de filtraciones bolivianas llegó el 2 de agosto.
27 filtraciones
De agosto a noviembre: 27 filtraciones reivindicadas de 20 instituciones bolivianas, diez el mismo día.
El orden importa, dado que la apertura digital del país precedió a las filtraciones, no al revés. Por eso, los ataques no pudieron servir para justificar esa apertura. Pero la demanda que genera una crisis es de reparación, una fase que recién empieza.
El 10 de noviembre, un día antes de que apareciera la base del Senado, el ministro de Gobierno, Marco Antonio Oviedo, y el embajador de Israel, Gali Dagan, acordaron cooperar en ciberseguridad y lucha contra el crimen organizado. Hugo Miranda, de la Fundación InternetBolivia.org, escribió en X que el hackeo es serio y que se convoca a especialistas del exterior.
En las próximas semanas habrá contratos de auditoría, de respuesta a incidentes y de nuevos sistemas, que demandan atención sobre quién los obtendrá, por qué vía —licitación abierta o adjudicación directa amparada en la emergencia—, a qué precio y con qué control legislativo.
Si los beneficiarios coinciden con quienes impulsaban esa agenda antes de la crisis, la sospecha merecerá una investigación formal; si la respuesta se construye con capacidades locales y concursos abiertos, perderá fuerza.
Señales a favor y en contra
Los precios no distinguen entre hipótesis. Otras señales sí merecen atención.
En noviembre, los objetivos bolivianos se concentraron en el núcleo del Estado —el Senado, la Cancillería, el Ejército, el SENARECOM, el Órgano Judicial— y los mensajes adoptaron una hostilidad específica hacia el país. Tras un insulto, konata_izumi_shell escribió el 14 de noviembre que tenía “todavía muchas cosas” para hacerle a Bolivia. La base del Senado apareció el mismo día en que la Asamblea Legislativa Plurinacional inauguró su segunda legislatura sin el presidente Rodrigo Paz, que asistía a la cumbre climática COP31 en Antalya, Turquía, junto al ministro de la Presidencia, Fernando Aramayo. En Paraguay, el grupo emitió un comunicado con exigencias políticas y un ultimátum.
Frente a eso pesa la dispersión, ya que el mismo grupo golpeó cuatro departamentos uruguayos, cuatro provincias y un municipio argentinos, y cuatro estados y un municipio mexicanos sin relevancia política aparente, como haría quien escanea internet en busca de sistemas vulnerables.
Las hipótesis, además, no son excluyentes. Un grupo comercial puede aceptar encargos puntuales, y varios Estados han recurrido a cibercriminales como intermediarios, como documentó el Departamento de Justicia de Estados Unidos en marzo de 2017, señalando a dos oficiales del FSB, Dmitry Dokuchaev e Igor Sushchin, que trabajaron con los hackers Alexsey Belan y Karim Baratov en el caso del robo de cuentas de Yahoo. En Bolivia, los atacantes encontraron un Estado recién digitalizado y mal protegido. Hasta ahora no ha aparecido ninguna prueba de que alguien haya pagado a este grupo.
La cronología también sugiere que la concentración de servicios digitales en pocas manos aumenta el valor de cada objetivo. Si un único organismo administra la firma digital, la identidad electrónica y el dominio del país, una falla en ese punto deja de ser un incidente para convertirse en un riesgo sistémico.
Lo que hacen los vecinos
La comparación regional muestra que el problema boliviano no es solo técnico, sino institucional.
En Argentina, la Agencia de Acceso a la Información Pública sancionó a la propia Policía Federal Argentina por la filtración conocida como La Gorra Leaks, que expuso escuchas telefónicas, legajos y huellas digitales de sus integrantes. Lo relevante no es la sanción en sí, sino que existe una autoridad con potestad para sancionar al Estado cuando no protege los datos que custodia.
Perú tiene desde julio de 2011 la Ley 29733 de protección de datos personales, actualizada con un nuevo reglamento en noviembre de 2024. Su autoridad de aplicación, sin embargo, no es independiente, pues la ejerce la Autoridad Nacional de Protección de Datos Personales, una dirección general del Ministerio de Justicia y Derechos Humanos. En inteligencia artificial, la Ley 31814 tiene reglamento vigente desde enero de 2026, y en mayo el país aprobó una estrategia nacional para 2026-2030.
En Chile, la Ley 21.719, publicada en diciembre de 2024, crea la Agencia de Protección de Datos Personales, con facultades para fiscalizar y multar, y debía regir desde el 1 de diciembre de 2026. Pero el plazo para designar el consejo de la agencia venció en junio sin nombramientos, y el 17 de noviembre el Congreso despachó una postergación, propuesta por el gobierno de José Antonio Kast, hasta el 15 de octubre de 2027. Aun con la ley aprobada, montar la institución que la hace cumplir resultó lo más difícil.
Bolivia carece de un equivalente. La unidad de cibercrimen de la Policía trabaja con dos artículos del Código Penal (363 bis y 363 ter) y pocos especialistas. En la Asamblea hay cuatro proyectos sobre inteligencia artificial y uno sobre inteligencia estatal, ninguno vigente; el más completo prohibiría la vigilancia masiva sin base legal y la creación de bases biométricas por extracción indiscriminada.
El análisis del caso sugiere un orden de prioridades distinto al que ha dominado el debate. Antes que una ley de inteligencia artificial, el país necesita una autoridad de protección de datos independiente del Ejecutivo y efectivamente instalada, con capacidad para auditar, exigir notificaciones y sancionar, incluso a las propias instituciones públicas.
Preguntas irresueltas
Para definir el alcance real del caso, la primera pregunta a responder es cuándo entraron. Las fechas conocidas son de publicación, no de intrusión; los datos podrían haber salido meses antes. La segunda es si la información es actual, ya que el grupo insiste en que se trata de datos de 2026, pero es habitual reciclar filtraciones antiguas como nuevas. La tercera es si los sistemas ya fueron corregidos o si la puerta sigue abierta.
Además, que decenas de sistemas de ministerios, gobernaciones, bancos y Fuerzas Armadas cayeran en pocos meses podría deberse a fallas individuales repetidas, a un mismo proveedor de software o a una pasarela centralizada. El comunicado de Hacking Bolivia del 18 de noviembre sugiere el uso de contraseñas de funcionarios robadas por infostealers y vendidas en foros clandestinos. Ninguna investigación ha establecido todavía si konata_izumi_shell entró por esa vía. Determinarlo exige una auditoría forense transversal, no respuestas institución por institución.
Las billeteras de criptomonedas dejan rastro, y los ingresos que no correspondan a compradores de datos señalarían un financiamiento externo. También importa saber qué cuentas amplificaron las filtraciones en redes y si coinciden con operaciones de influencia ya documentadas en el país.
Mientras esas respuestas no lleguen, los bolivianos expuestos no tienen a quién reclamar. Sus datos, en cambio, siguen a la venta, a poco más de una milésima de centavo cada uno.